отметили
3
человек
голосовать
3
человек
В аппаратных кошельках Trezor нашли вредоносные имплантыxakep.ru
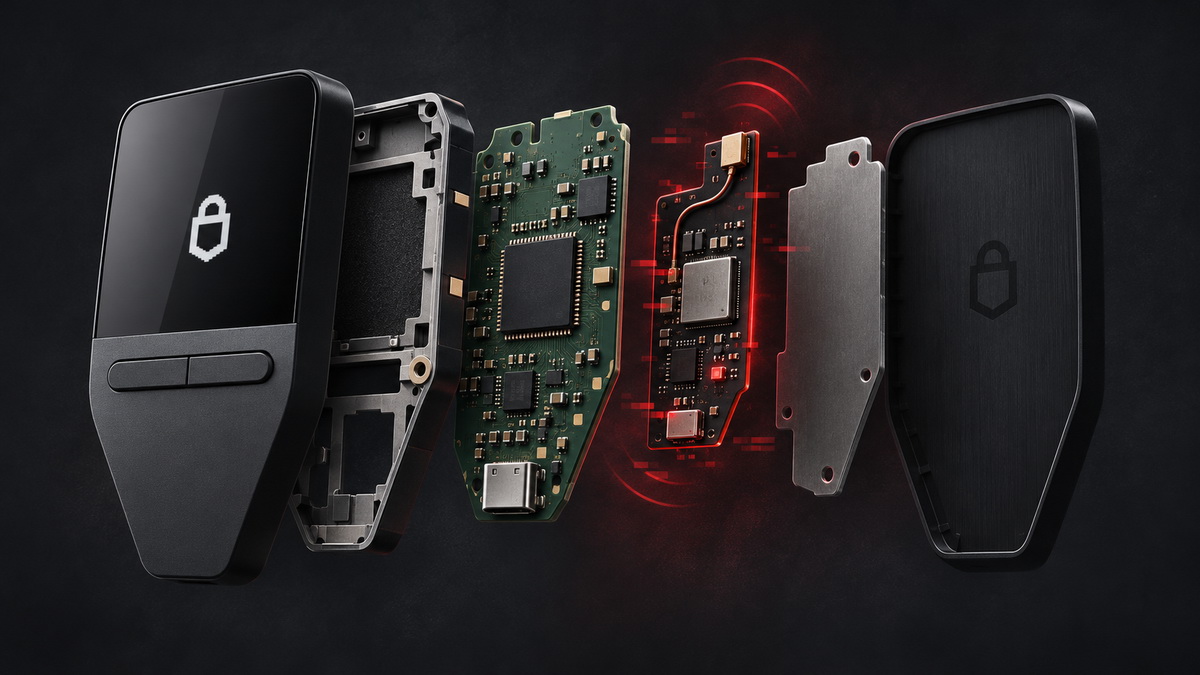
Производитель аппаратных криптокошельков Trezor начал расследование возможной атаки на цепочку поставок. Внутри устройства Trezor Safe 5, приобретённого у реселлера CryptoBilis, обнаружили лишнюю плату, которой нет в штатной конструкции.
По предварительным данным, имплант мог перехватывать seed-фразу и передавать её по мобильной сети. То есть устройство формально работало как обычно, а параллельно сливало ключи.
Сама схема предполагает вмешательство на этапе между заводом и продавцом: вскрыть корпус, впаять модуль и снова упаковать. Это классический сценарий атаки на цепочку поставок, когда доверие к бренду не спасает от конкретного продавца.
Пока речь идёт об одном случае и одном реселлере, но проверять придётся всю партию. Trezor рекомендует покупать устройства напрямую и проверять целостность упаковки и корпуса.
Если подтвердится системный характер вмешательства, репутационные и финансовые последствия для канала продаж будут серьёзными. Пользователям с такими устройствами логично считать seed-фразу скомпрометированной и срочно переводить средства на новый кошелёк.
Комментарии (0)
Чтобы комментировать, нужно войти.