отметили
1
человек
голосовать
1
человек
Android-троян Hirudo подменяет банковские приложения вредоносными версиямиxakep.ru
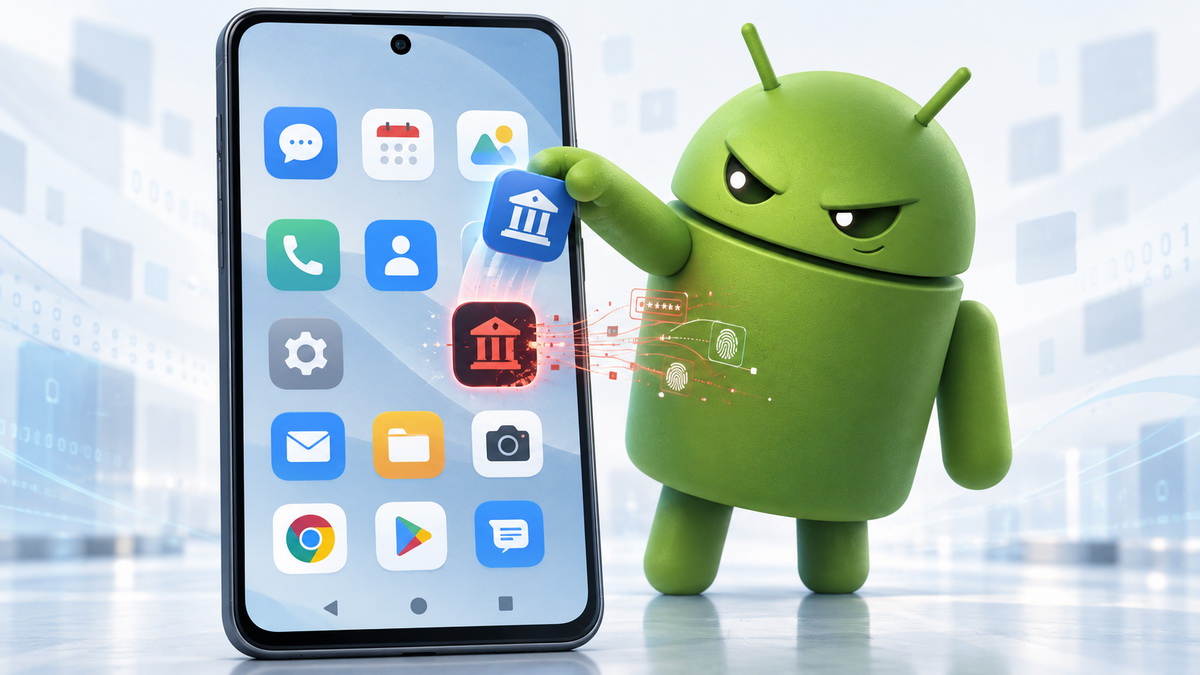
Специалисты ThreatFabric выявили новый Android-троян Hirudo, который подменяет установленные банковские приложения их модифицированными версиями. Такая схема позволяет вредоносу обходить штатные проверки безопасности и незаметно перехватывать учётные данные пользователей.
По данным аналитиков, после подмены легитимного клиента банка на устройстве остаётся внешне работоспособное приложение, но с внедрённым вредоносным кодом. Через него злоумышленники получают доступ к логинам, паролям и одноразовым кодам, которые вводят жертвы.
Помимо кражи учётных данных, Hirudo предоставляет атакующим удалённое управление заражённым устройством. Это даёт возможность выполнять действия от имени пользователя, включая операции в банковских приложениях.
Отмечается, что основной упор в малвари сделан именно на обход механизмов защиты, которые банки и платформы используют для обнаружения подозрительной активности. Подмена приложений позволяет трояну выглядеть для системы как доверенный компонент.
На данный момент в открытых источниках не приводятся детали о масштабах распространения Hirudo и конкретных банках, чьи клиенты пострадали. Дальнейшее развитие ситуации будет зависеть от того, насколько быстро банки и разработчики антивирусов обновят свои механизмы обнаружения подобных подмен.
Комментарии (0)
Чтобы комментировать, нужно войти.