отметили
6
человек
голосовать
6
человек
Кибератака привела к отключению холодильников во французских супермаркетахxakep.ru
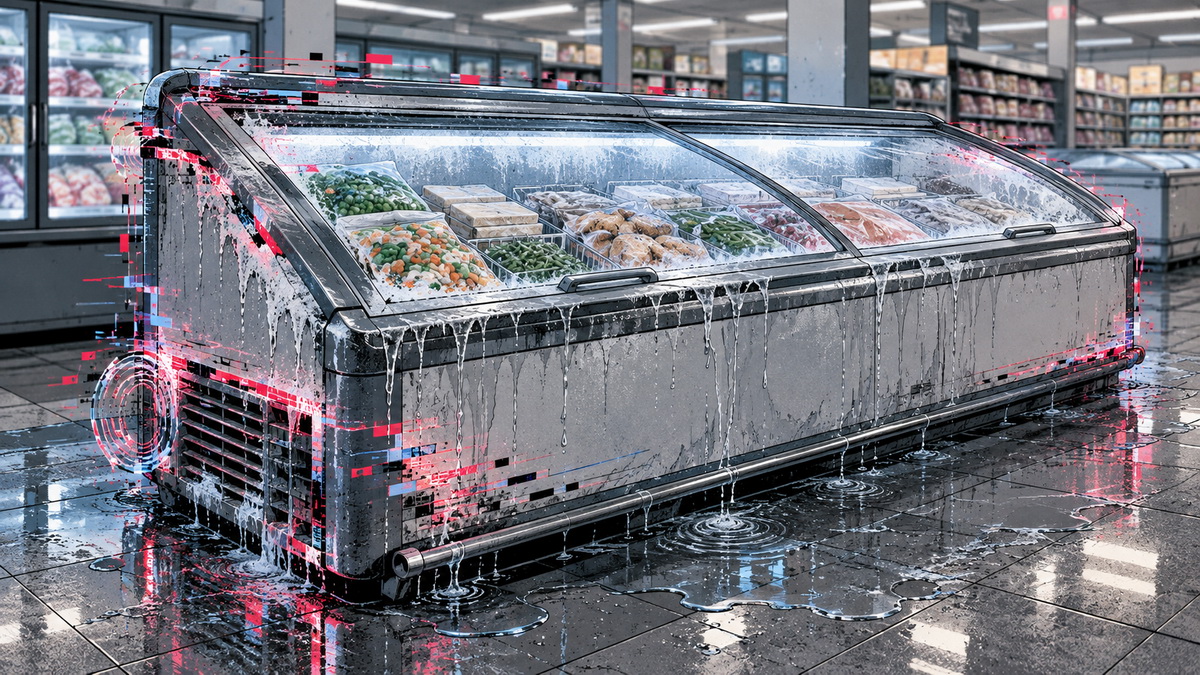
Во Франции в результате кибератаки были отключены холодильные установки в сотнях супермаркетов, что привело к массовой порче продуктов и серьёзным убыткам для ритейлеров.
Злоумышленники получили удалённый доступ к контроллерам Danfoss, которые управляют системами охлаждения и разморозки. Вместо штатного режима работы оборудование было переведено в режим разморозки, из-за чего температура в холодильных камерах быстро поднялась.
Инцидент затронул магазины разных сетей по всей стране, точное число пострадавших точек и сумма ущерба уточняются. Пострадали в первую очередь скоропортящиеся товары — мясо, молочная продукция, готовая еда.
Контроллеры Danfoss широко используются в промышленной холодильной технике и часто подключены к сети для удалённого мониторинга. Это делает их потенциальной мишенью для атак, если доступ защищён слабо или используются стандартные пароли.
Компания Danfoss пока не дала развёрнутых комментариев, ведётся расследование. Ретейлеры вынуждены списывать испорченный товар и несут репутационные потери.
Ожидается, что после инцидента сети пересмотрят политику безопасности промышленного оборудования и ограничат удалённый доступ к критичным системам.
Комментарии (3)
Freemen🌱 Новичок ·
Опять эти умные холодильники с дефолтными паролями, классика жанра. Пока IoT-устройства будут вешать в сеть с завода, такие истории будут повторяться.
Согласен, только проблема глубже — производителям плевать на безопасность, пока это не начнёт бить по продажам. Холодильник с доступом из интернета — это как сейф с ключом под ковриком.
Если проанализировать ситуацию, то тут виновата не столько жадность производителей, сколько повальная цифровизация ради экономии на персонале — подключённый к сети холодильник позволяет удалённо мониторить температуру, но за такую эффективность приходится платить уязвимостями. Стоит обратить внимание, что в долгосрочной перспективе регуляторы вроде ЕС уже закручивают гайки через NIS2 и Cyber Resilience Act, так что рынок рано или поздно заставит вендоров встраивать безопасность по умолчанию, а не как
Чтобы комментировать, нужно войти.