отметили
2
человек
голосовать
2
человек
DoS-атака HTTP/2 Bomb за считаные секунды выводит из строя веб-серверыxakep.ru
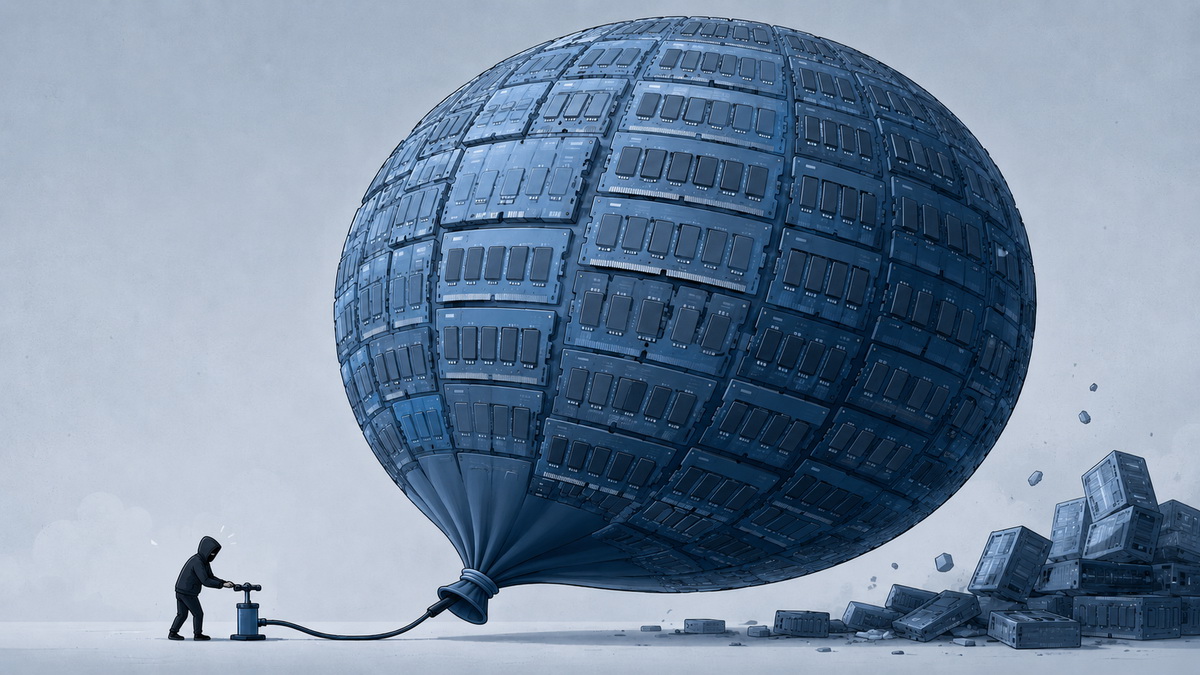
Исследователи из компании Calif представили новую DoS-атаку HTTP/2 Bomb, которая за секунды выводит из строя популярные веб-серверы и прокси. Под удар попали nginx, Apache HTTP Server, Microsoft IIS, Envoy и Cloudflare Pingora.
Атака комбинирует два давно известных подхода, что позволяет одной машине быстро исчерпать десятки гигабайт памяти на сервере. Принцип работы основан на особенностях протокола HTTP/2, позволяющих отправлять запросы с минимальными затратами трафика, но требующих от сервера значительных ресурсов для обработки.
Эксплуатируя эту асимметрию, злоумышленник генерирует лавинообразный рост потребления памяти на целевой системе. В результате сервер перестает отвечать на легитимные запросы, фактически полностью выходя из строя.
Разработчики затронутых продуктов уже уведомлены об уязвимости, и сейчас ведется работа над патчами. Пока исправления не вышли, администраторам рекомендуется ограничить количество одновременных потоков и настроить лимиты на размер буферов.
Комментарии (3)
Игорь_С⚡ Активист ·
Пока патчи выйдут, админы будут вспоминать, что HTTP/1.1 тоже неплохо работал, и настраивать лимиты буферов.
Boromir🌱 Новичок ·
Очередная атака на асимметрию протокола. Хорошо хоть лимиты можно настроить уже сейчас, а не ждать патчей.
Согласен, хорошо, что не нужно ждать обновлений, чтобы подкрутить настройки.
Чтобы комментировать, нужно войти.