отметили
2
человек
голосовать
2
человек
Чек-лист по OAuth. Собираем все техники атак на OAuth 2.0 и OIDC для пентеста приложенийxakep.ru
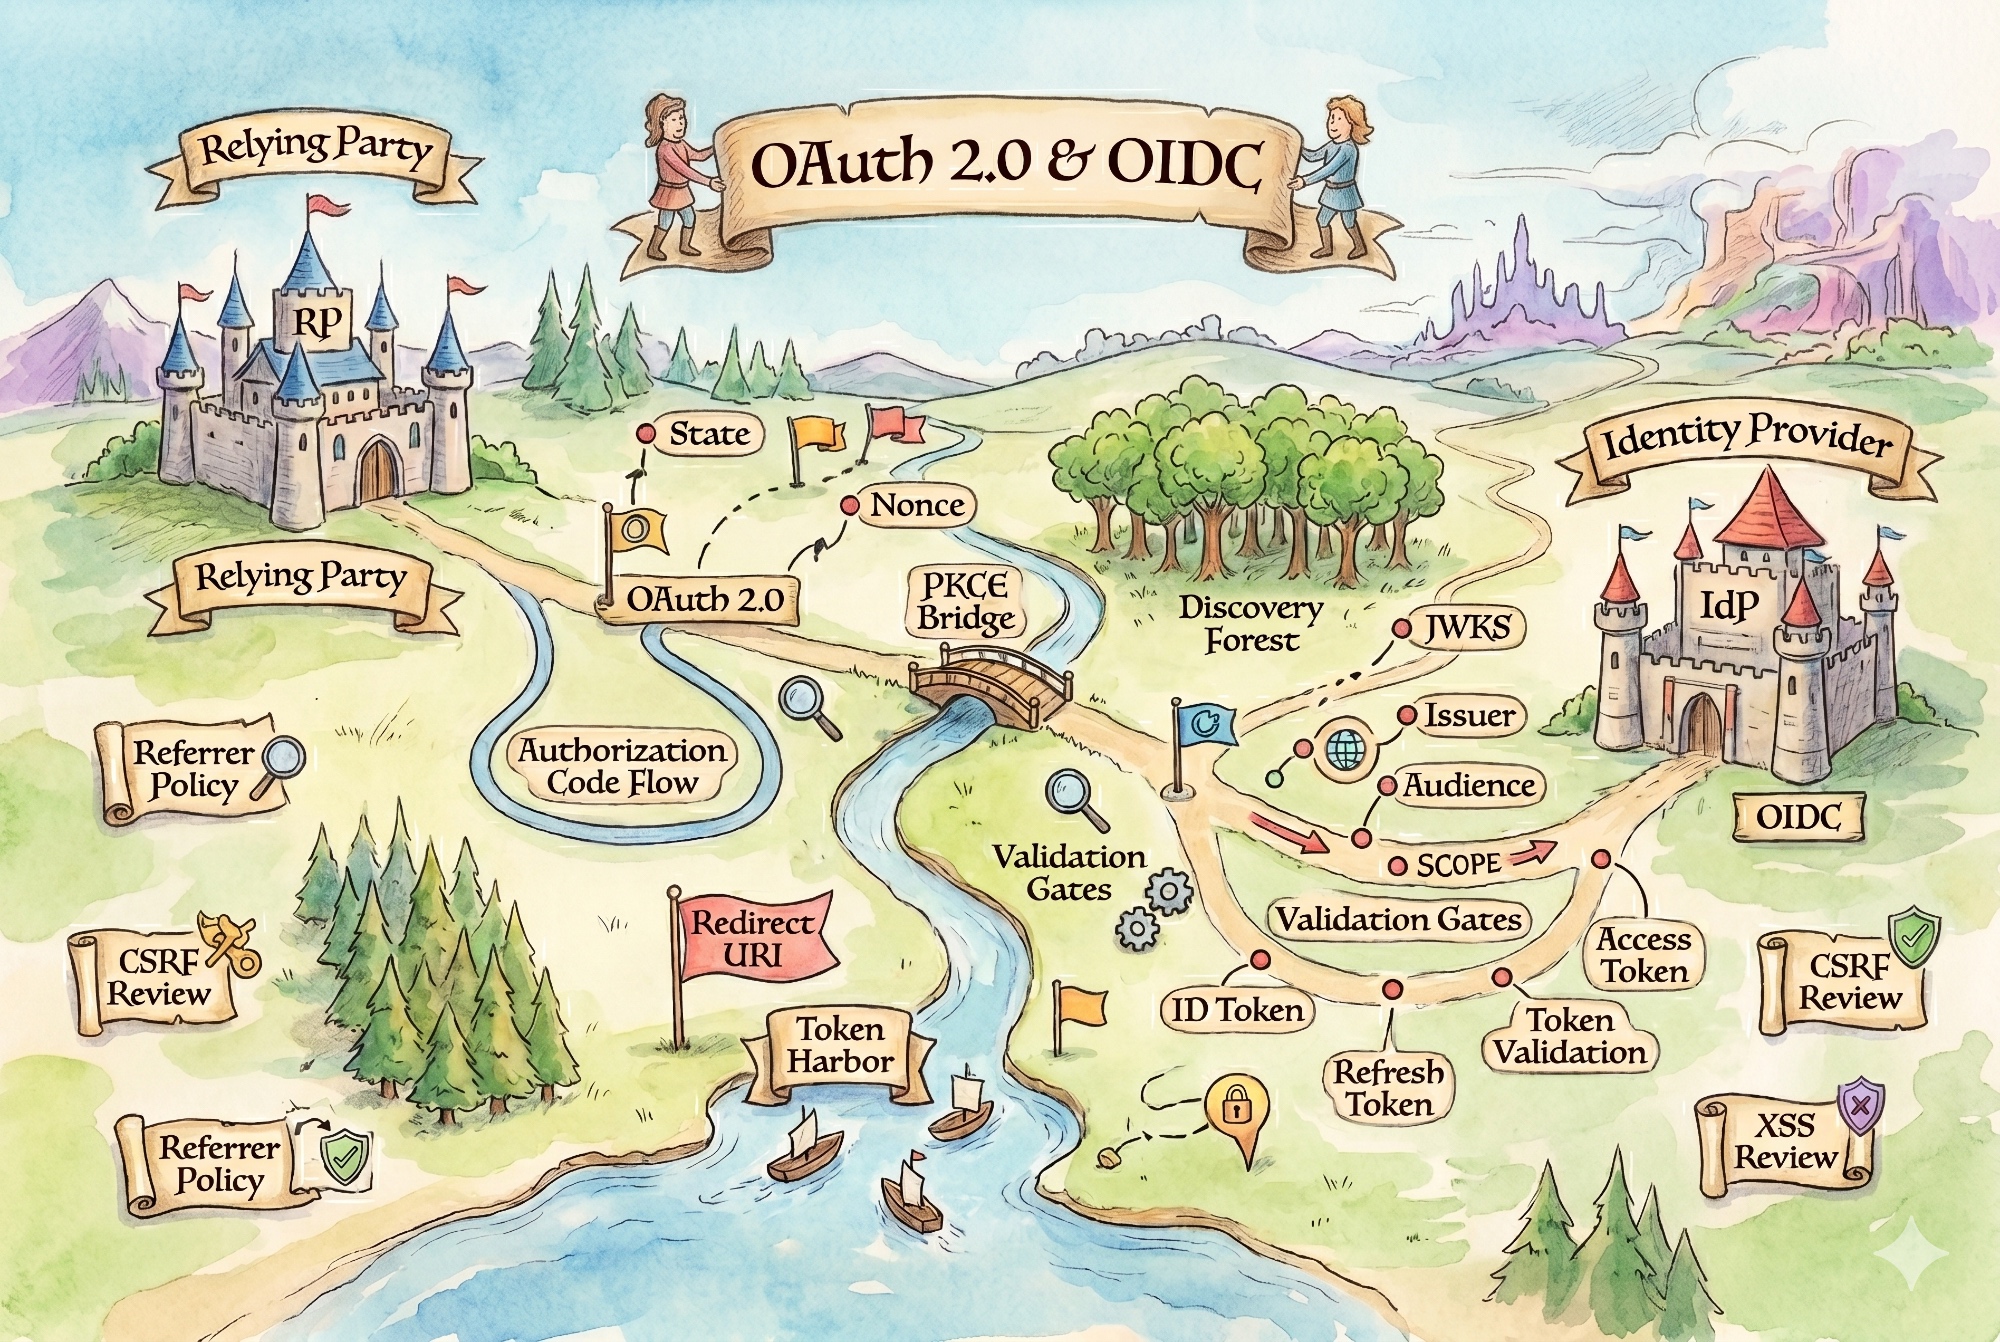
В статье собраны техники атак на OAuth 2.0 и OIDC, которые пентестеры могут использовать для проверки безопасности приложений. Основное внимание уделяется типовым ошибкам реализации, а не теоретическим уязвимостям протоколов.
Автор перечисляет мисконфиги, связанные с неправильной проверкой redirect_uri, использованием кода авторизации не по назначению и подменой state-параметра. Особо выделяются атаки через CSRF на callback-эндпоинты и перехват токенов через открытые редиректы.
Отдельный блок посвящён проблемам с ID Token в OIDC: отсутствие проверки подписи, манипуляции с iss и aud полями. Упоминаются также атаки на refresh-токены, когда разработчики не привязывают их к конкретному клиенту.
Статья носит практический характер — каждый пункт сопровождается описанием того, как искать такую уязвимость в реальном приложении. Материал будет полезен как пентестерам, так и разработчикам, желающим избежать типовых ошибок при интеграции OAuth.
Комментарии (0)
Чтобы комментировать, нужно войти.