отметили
2
человек
голосовать
2
человек
NIST не будет оценивать некритичные уязвимости из-за увеличения их количестваxakep.ru
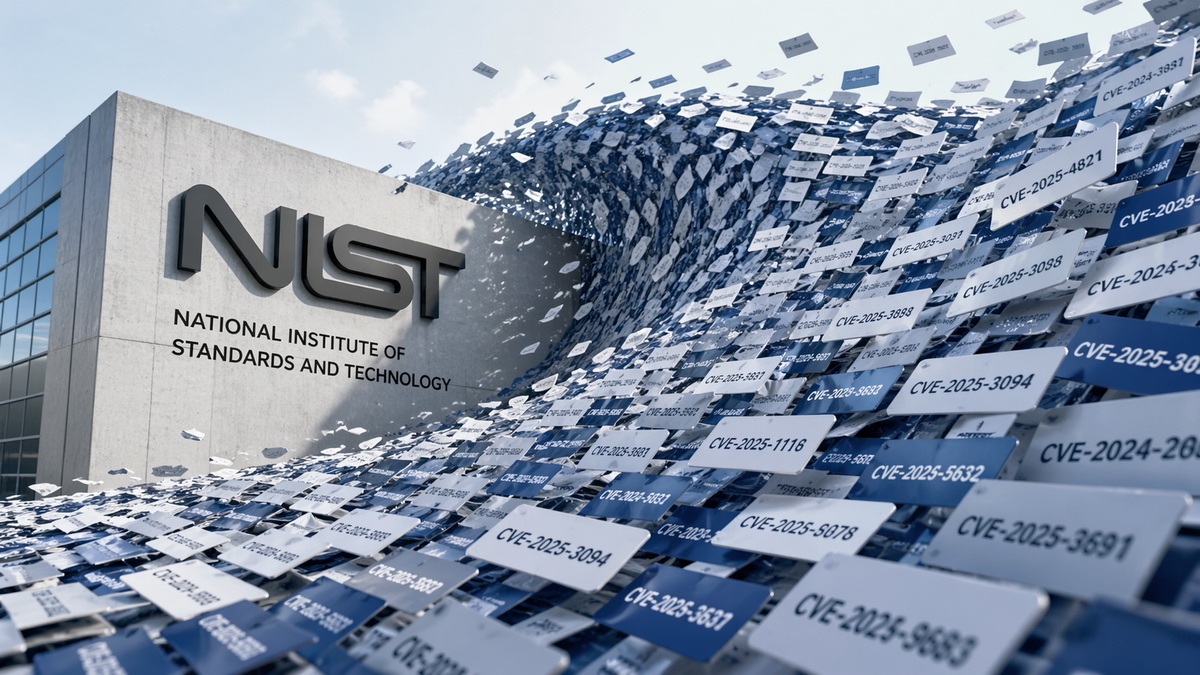
Национальный институт стандартов и технологий США объявил о значительном изменении в работе своей базы данных об уязвимостях. С апреля 2026 года NVD будет проводить углублённый анализ только для приоритетных записей.
Это означает, что не всем уязвимостям, получившим идентификатор CVE, будут присваиваться оценки серьёзности или добавляться детальные описания. Институт объясняет такое решение резким ростом количества регистрируемых уязвимостей.
Ранее NVD обрабатывала и обогащала метаданными практически каждую зарегистрированную уязвимость. Новый подход вводит фильтрацию, чтобы сфокусировать ограниченные ресурсы на наиболее значимых угрозах.
К приоритетным будут относиться уязвимости, затрагивающие программное обеспечение, входящее в официальный каталог. Остальные записи останутся в базе, но без дополнительной аналитики от института.
Это решение может усложнить жизнь специалистам по безопасности, которым придётся самостоятельно оценивать риски от многих уязвимостей. Однако оно отражает необходимость адаптации к современным масштабам киберугроз.
Комментарии (1)
Чтобы комментировать, нужно войти.
Это создаст дополнительную нагрузку на команды безопасности, которым теперь самим придется анализировать риски.
Хорошо, что хотя бы критические угрозы будут по-прежнему получать полноценный анализ от NIST.