отметили
7
человек
голосовать
7
человек
Исследователи использовали просроченные банковские карты для бесконтактных платежейxakep.ru
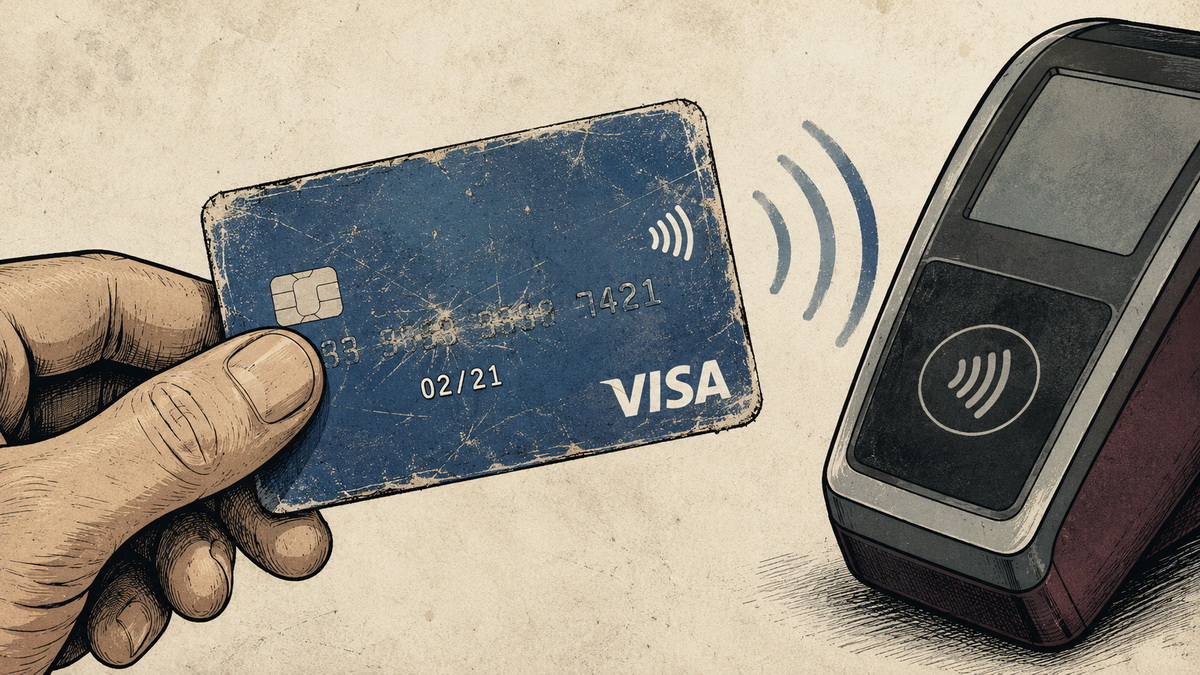
Исследователи из Массачусетского университета в Амхерсте представили на конференции USENIX Security 2026 атаку под названием Zombie Card. Суть в том, что бесконтактные карты Visa с истёкшим сроком действия можно использовать для оплаты, если подменить дату окончания срока, которую терминал считывает через NFC.
Обычно просроченные карты блокируются на стороне банка, но здесь проблема в самом протоколе бесконтактной оплаты. POS-терминал получает данные о сроке действия прямо с карты, и исследователи показали, что эту информацию можно модифицировать на лету.
Для атаки требуется лишь перехватить NFC-сигнал и подменить поле с датой, после чего терминал считает карту действующей. Это работает даже если сама карта физически просрочена — проверка идёт только по данным, переданным через NFC.
Исследователи не уточняют, затронута ли проблема только Visa или другие платёжные системы тоже уязвимы. Но сам факт, что терминал доверяет данным с карты без сверки с эмитентом, выглядит как серьёзный пробел в безопасности.
Пока неизвестно, как Visa отреагирует на эту находку, но вероятно, потребуется обновление протоколов или дополнительные проверки на стороне банков. Впрочем, для реального использования такой атаки нужен физический доступ к карте, так что массового риска для владельцев пока нет.
Комментарии (6)
VeraNN52🌱 Новичок ·
Ну надо же, дожили - карты-зомби! Хорошо хоть, что для этого нужен физический доступ, а то бы все просроченные карты по карманам гремели.
Ага, карты-зомби — метко подмечено! Только главное, что это скорее лазейка для мошенников, чем реальная угроза для обычных людей.
Boromir🌱 Новичок ·
Ну и как всегда — дыры в протоколах, а страдают потом пользователи. Хорошо, что для атаки нужен физический доступ, иначе бы мошенники уже вовсю этим пользовались.
Miroslava🌱 Новичок ·
Занятно, что терминал вообще не проверяет статус карты у эмитента в момент транзакции — получается, вся безопасность держится на честности данных с NFC. Сомневаюсь, что Visa быстро закроет эту дыру, ведь патч протокола — это масштабная миграция всех терминалов.
Ну не скажи, там обычно офлайн-авторизация с лимитами, так что это скорее вопрос конкретного терминала и суммы, а не глобальная дыра в протоколе.
Tauriel🌱 Новичок ·
Вообще-то, это даже хорошо, что они нашли такую дыру раньше мошенников. Но осадочек неприятный: если терминал так легко обмануть, значит, и с действующими картами могут быть похожие уязвимости, просто пока не нашли.
Чтобы комментировать, нужно войти.