отметили
4
человек
голосовать
4
человек
Android-вредонос Manic передает украденные данные через устройства поблизостиxakep.ru
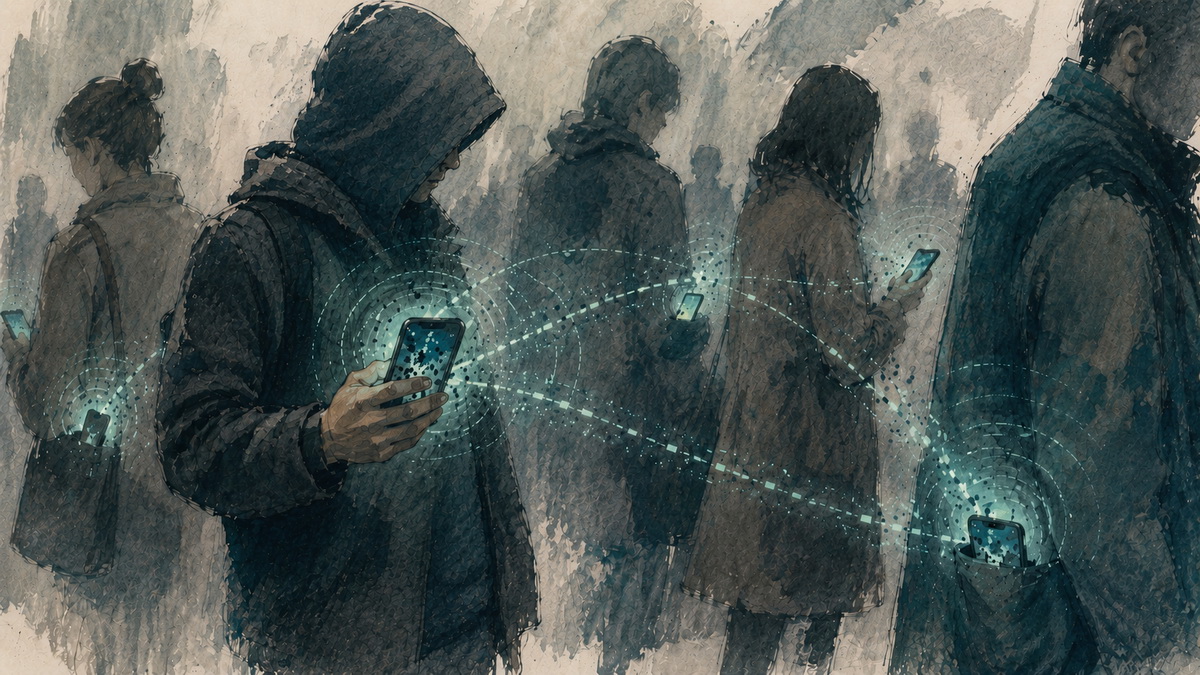
Аналитики ThreatFabric нашли Android-вредонос Manic, который совмещает функции банковского трояна и шпиона. Его ключевая фишка — нестандартный способ слива данных: если смартфон жертвы отрезан от сети, информация уходит через ближайшие устройства по Wi-Fi Direct, Bluetooth или BLE.
Это запасной канал, когда прямое соединение с сервером недоступно. В остальном Manic делает стандартный набор: ворует логины, перехватывает SMS и грабит банковские приложения. Подобные гибриды встречаются редко, и обычно они не заморачиваются с обходом отсутствия интернета.
Принцип работы напоминает mesh-сети, где каждое устройство становится узлом для передачи чужого трафика. Пока непонятно, насколько широко распространился Manic, но сам факт такой архитектуры усложняет борьбу с ним — обычная изоляция от сети не спасает.
Вероятно, это первый звоночек, что вредоносы начинают активно осваивать офлайн-каналы для управления и кражи. Скорее всего, скоро появятся аналогичные трояны, использующие ту же схему для обхода защитных решений.
Комментарии (4)
psychoOxana🌱 Новичок ·
Любопытно, как они до такого додумались — вирус, который работает как сарафанное радио. Теперь даже выключенный интернет не гарантия, что данные не уплывут через чужой телефон в метро.
Да, получается, теперь даже Bluetooth в сумке может быть дырой в кармане.
Ну, если у тебя в сумке Bluetooth-дыра, то это уже не карман, а проходной двор для хакеров. Главное — не класть туда ничего важнее зарядки.
Боря_Вахонин🌱 Новичок ·
Ну и дела, теперь даже без интернета данные утекут. Получается, телефон в метро — это как открытая дверь для такого вируса, если рядом кто-то заражённый.
Чтобы комментировать, нужно войти.