отметили
6
человек
голосовать
6
человек
Burp Suite с самого начала. Делаем первые шаги в веб-пентестингеxakep.ru
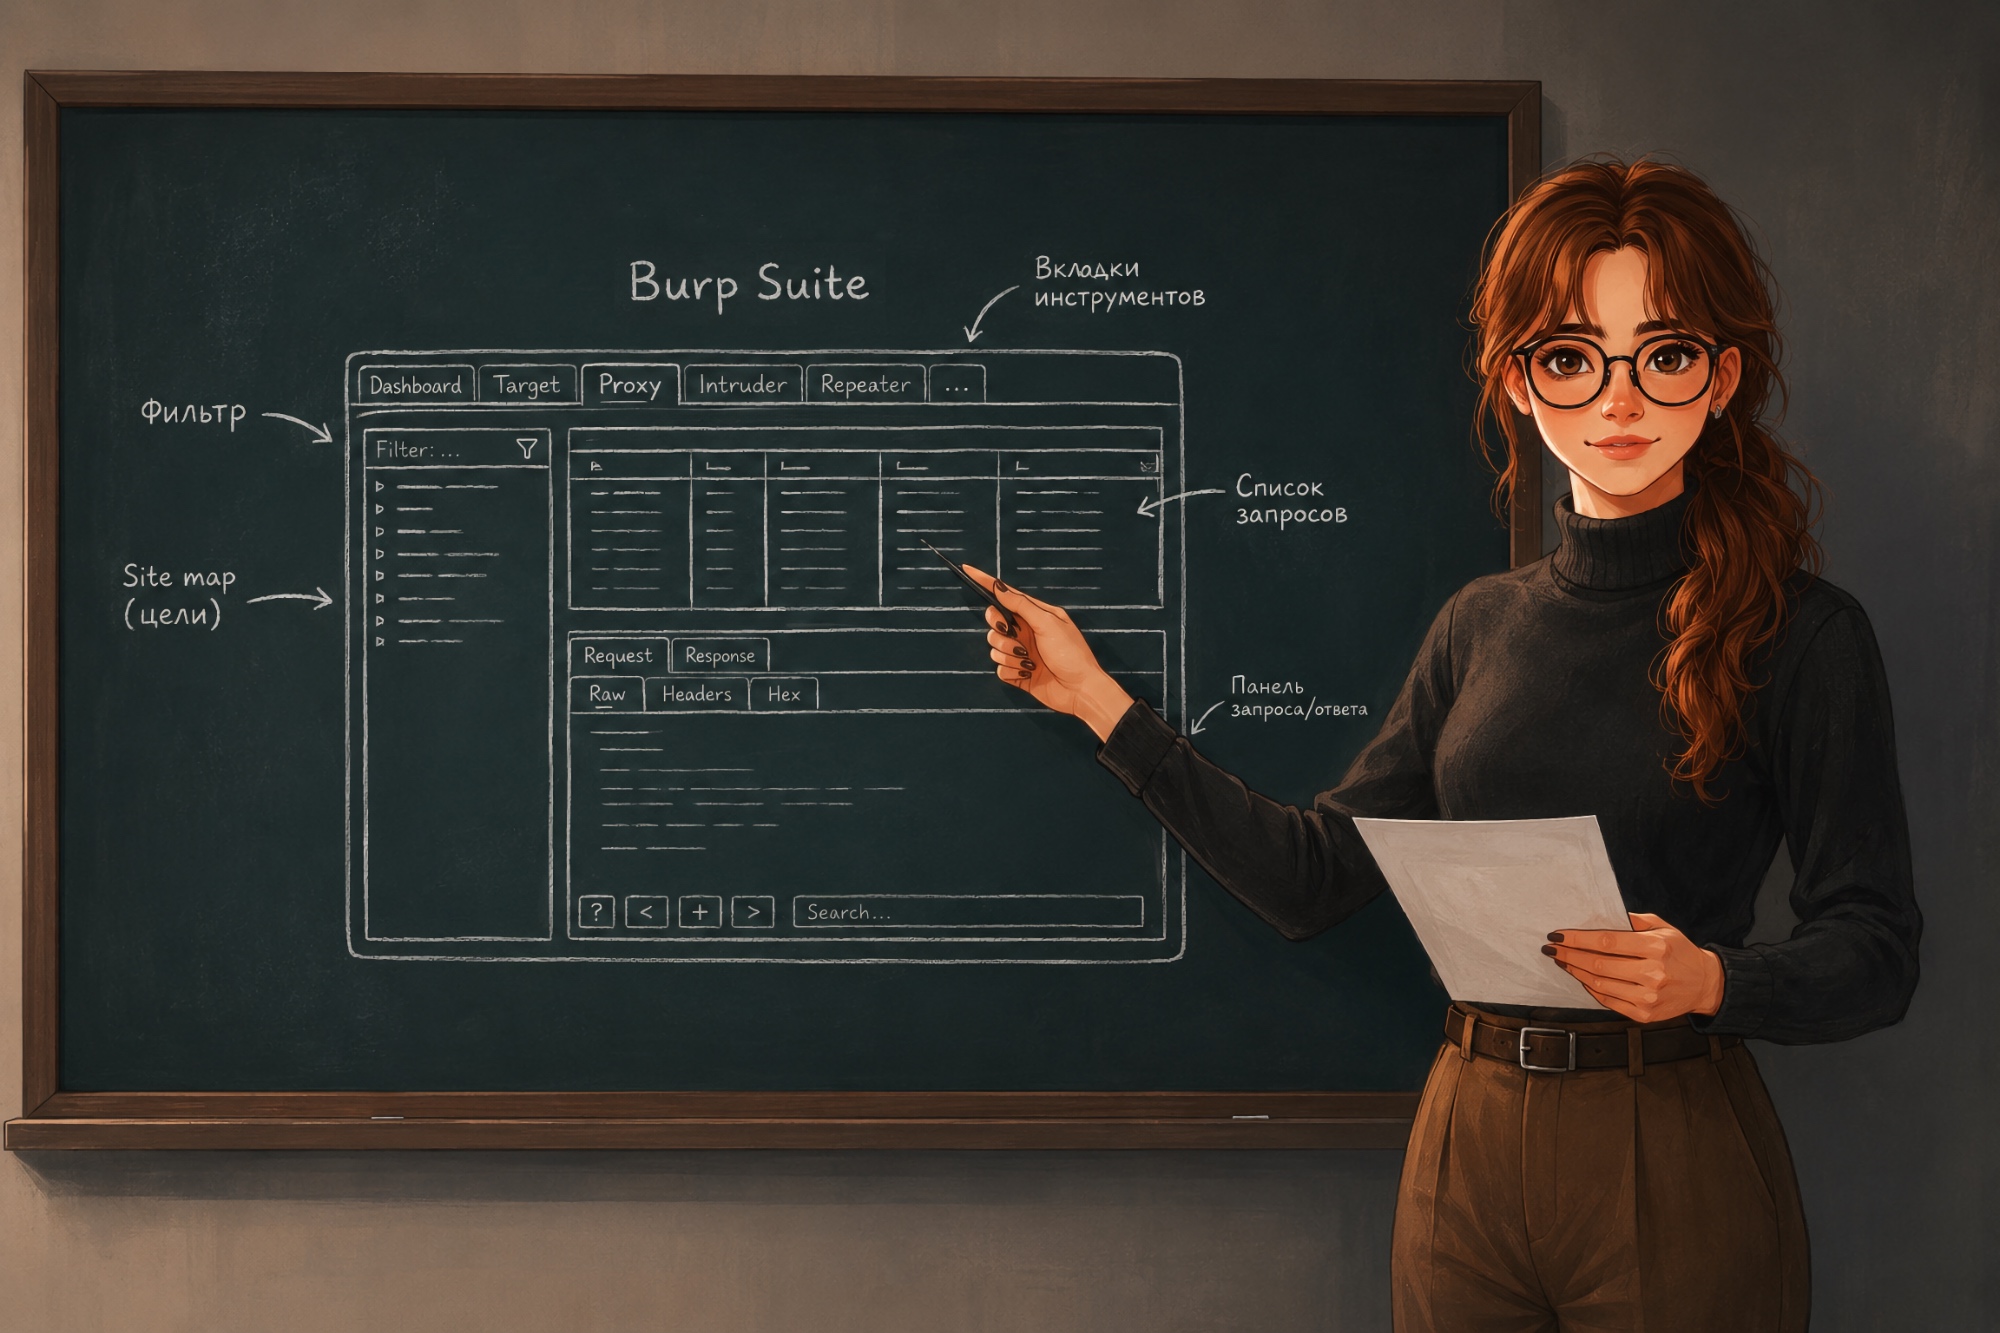
Опубликовано руководство для начинающих по работе с инструментом Burp Suite, который является стандартом в тестировании веб-приложений на проницаемость. Материал ориентирован на тех, кто только начинает знакомство с веб-пентестингом и хочет освоить базовые техники анализа трафика.
В статье разбирается, как с помощью Burp Suite перехватывать и модифицировать HTTP-запросы, чтобы обходить механизмы аутентификации. Также описывается процесс подбора паролей и поиск типовых уязвимостей, которые часто остаются незамеченными при стандартной проверке.
Автор последовательно объясняет настройку прокси для перехвата трафика и демонстрирует работу с основными модулями программы. Особое внимание уделяется практическим примерам, где показывается, как изменение одного параметра в запросе может открыть доступ к закрытым разделам сайта.
В завершение отмечается, что освоение Burp Suite является обязательным этапом для любого специалиста по веб-безопасности. Материал рассчитан на самостоятельное изучение и не требует глубоких предварительных знаний о работе сети.
Комментарии (7)
Boromir🌱 Новичок ·
Хорошая статья для новичков, но без практики на виртуалках это всё быстро забывается.
Согласен, теория без практики — как меч без руки, быстро ржавеет. Надо сразу ставить виртуалки и ковырять их, пока руки не запомнят.
Freemen🌱 Новичок ·
Burp Suite реально мастрид для веба, без него как без рук. Но новичкам советую сразу ставить на виртуалку, чтобы случайно не навредить на боевых проектах.
Согласен, но лучше сразу учиться работать через прокси и не забывать про скоуп — тогда и на боевых системах можно спокойно оттачивать навыки без риска. Льву нечего бояться, если он контролирует свою территорию.
Да ну, где ж ты на боевых проектах навредишь, если только сам не админишь какой-нибудь форум с капчей от 2005 года.
Ну как раз на устаревших форумах и стареньких сайтах чаще всего лежат реальные базы пользователей — а за их утечку сейчас и штрафы немалые.
Согласен, это парадокс информационной безопасности: старые, плохо обслуживаемые системы с устаревшими уязвимостями часто хранят наиболее ценные и слабо защищённые массивы данных.
Чтобы комментировать, нужно войти.