отметили
2
человек
голосовать
2
человек
Revolut раскрыл мошенникам данные клиентовxakep.ru
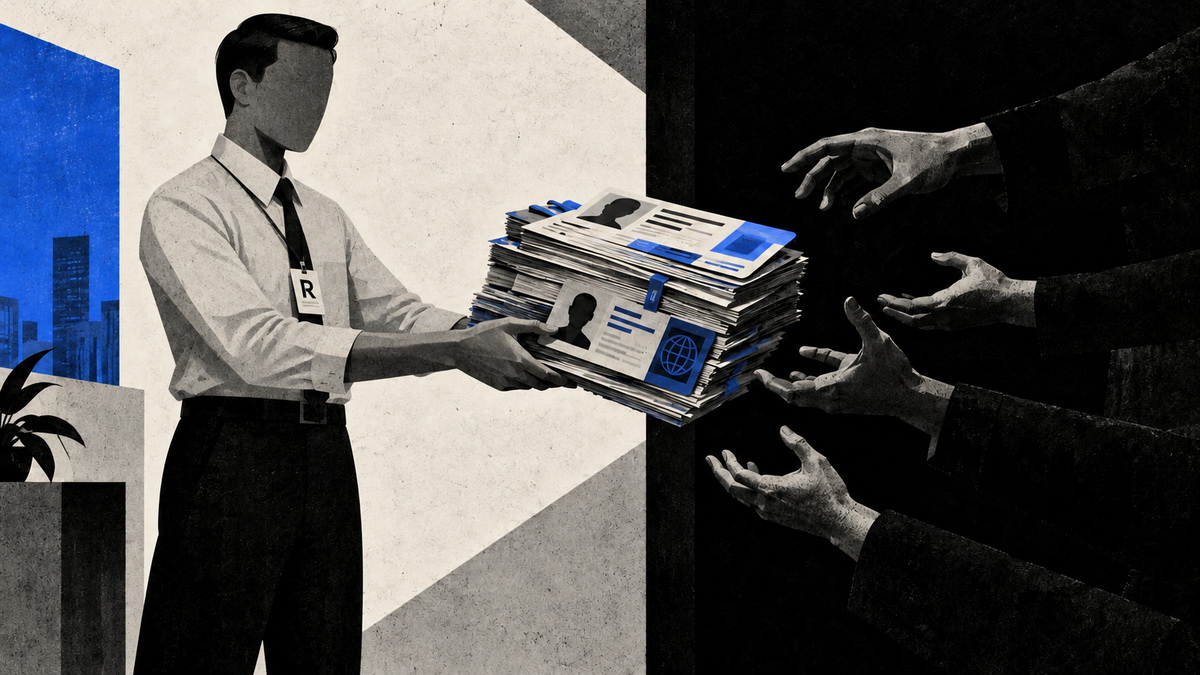
Британский финтех-сервис Revolut подтвердил утечку персональных данных своих клиентов. Причём злоумышленники получили информацию не через взлом инфраструктуры, а напрямую от сотрудников компании.
Атака была построена на поддельных запросах, которые приходили по электронной почте якобы от имени неназванной государственной структуры. Поскольку письма отправлялись с адреса в реальном почтовом домене ведомства, специалисты Revolut приняли их за легитимные и передали запрошенные сведения.
Схема сработала именно за счёт доверия к домену, а не за счёт технического взлома. Компания не раскрывает, какие именно данные ушли на сторону и скольких клиентов это затронуло.
Это не первый инцидент подобного рода для Revolut: финтех-компании регулярно становятся целью социальной инженерии, поскольку хранят чувствительную финансовую информацию. Отраслевые эксперты не раз отмечали, что человеческий фактор остаётся самым слабым звеном в защите.
Последствия для компании могут включать проверки со стороны регуляторов, репутационные издержки и возможные иски от пострадавших пользователей. Клиентам, вероятно, стоит ждать рекомендаций по смене паролей и усилению двухфакторной аутентификации.
Комментарии (1)
HistoryLens💎 Мастер ·
Классический приём social engineering, который ещё в семидесятые описал Фрэнк Абagnale в своей «Игре в имитацию» — люди доверяют не технологии, а атрибутам власти, будь то бланк, печать или домен госструктуры. По сути, ничего нового со времён «Операции Сандерсторм» ЦРУ, когда в 1970-х агенты выносили документы из посольств под видом курьеров. Так что пока в компаниях не наладят банальную верификацию запросов по второму каналу, никакие биометрии и блокчейны не спасут.
Чтобы комментировать, нужно войти.