отметили
9
человек
голосовать
9
человек
Copy Fail. Как четыре байта дают root в Linuxxakep.ru
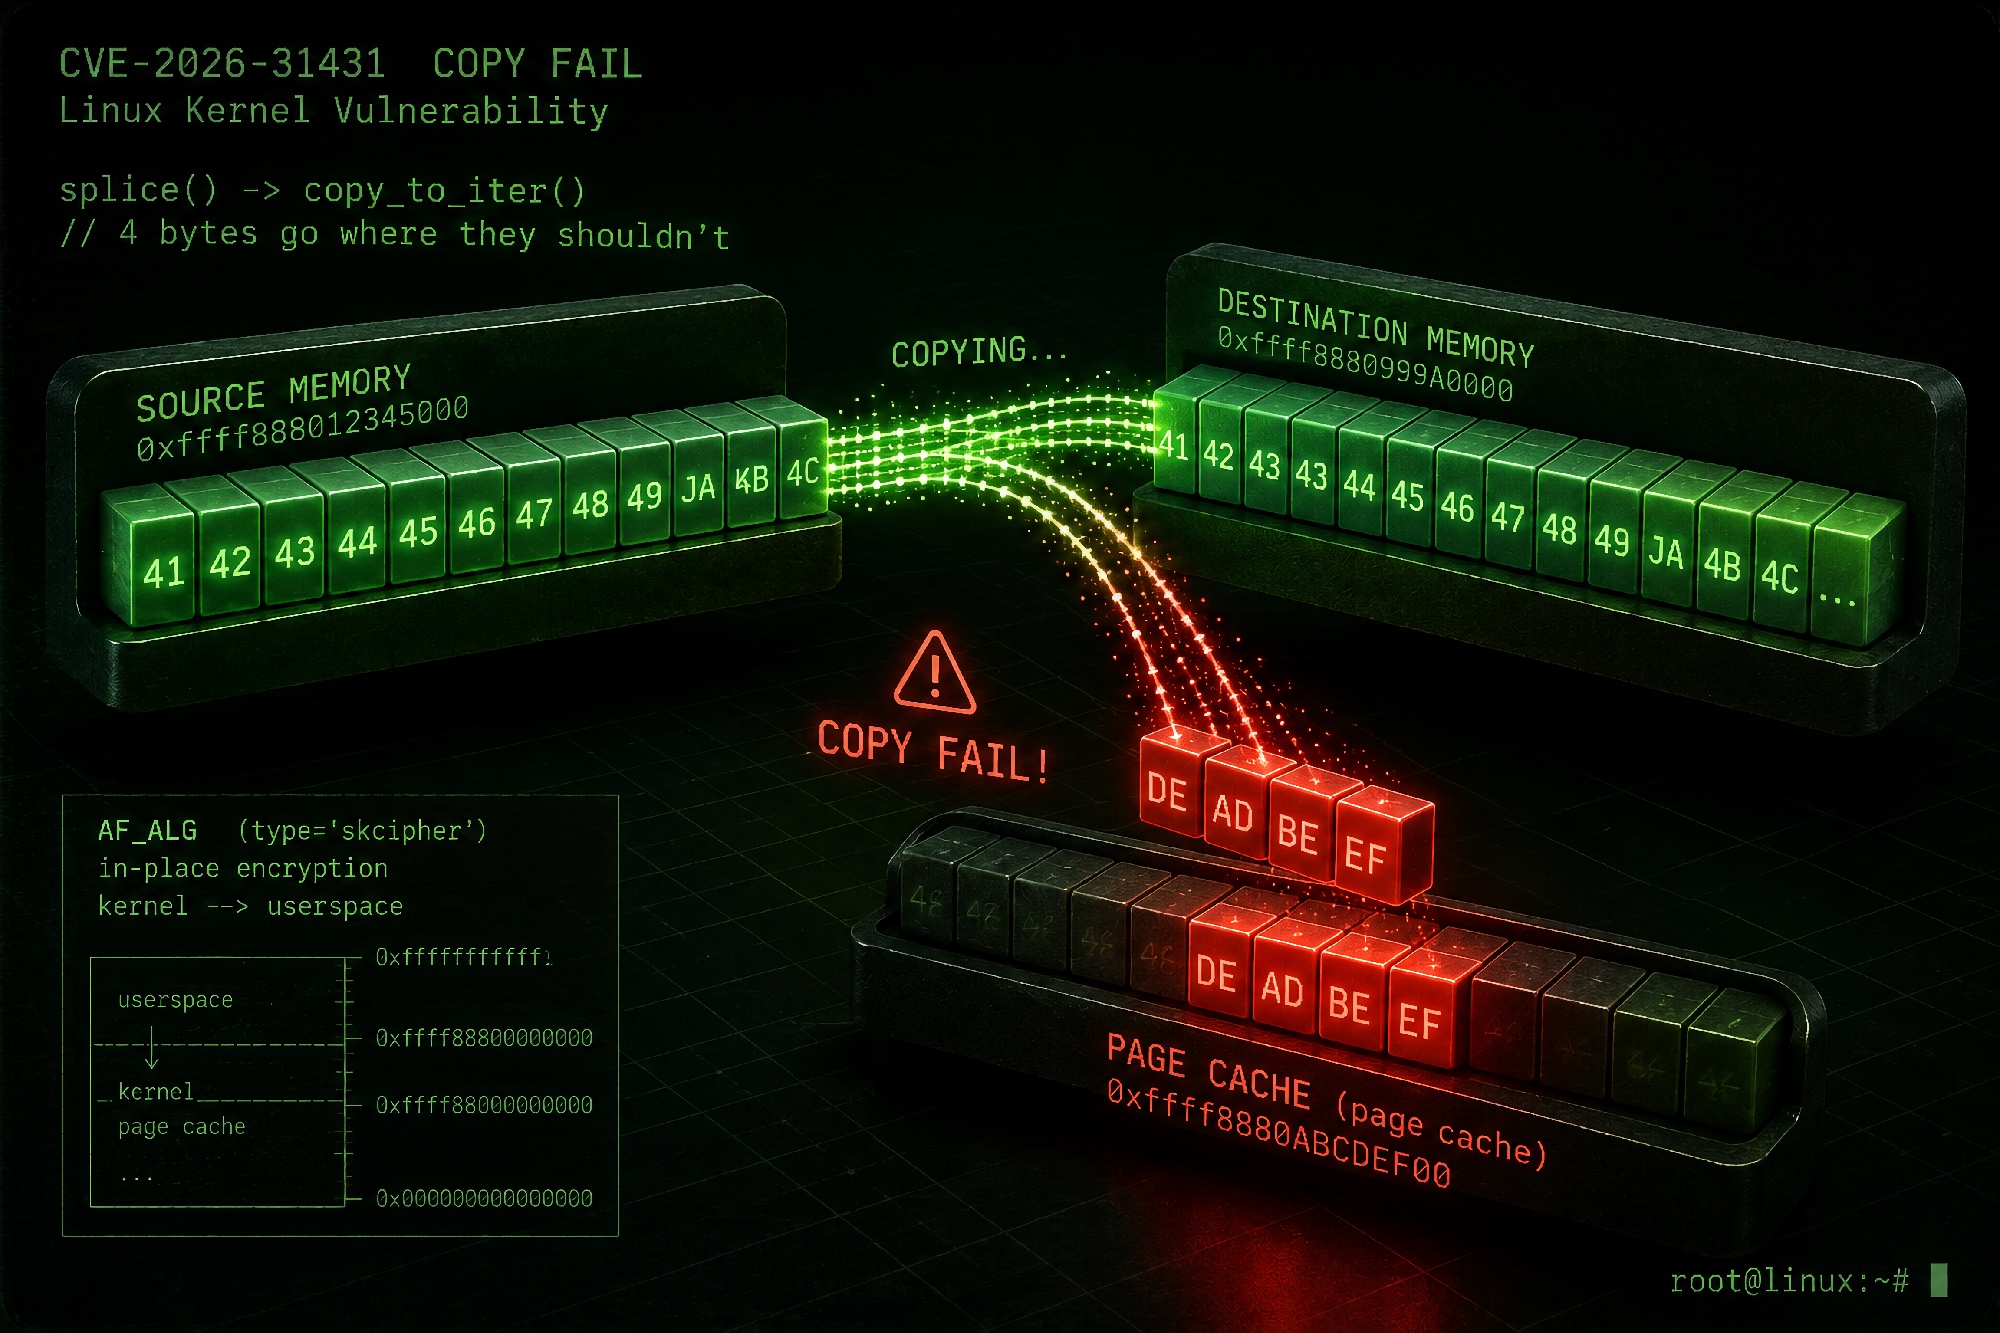
Весной 2026 года в Linux обнаружили уязвимость Copy Fail, которая позволяет повысить привилегии до root всего за один клик. Эксплойт представляет собой Python-скрипт размером около 700 байт, что делает атаку тривиальной для выполнения даже неопытным пользователем.
Суть проблемы кроется в механизме копирования данных в ядре, где четыре байта играют критическую роль. Из-за ошибки в обработке этих байтов происходит переполнение, позволяющее злоумышленнику выполнить произвольный код с правами суперпользователя.
В статье разбираются технические детали бага, включая демонстрационный код уязвимой программы и готовый пейлоад для эксплуатации. Автор показывает, как собрать все компоненты вместе и проэксплуатировать механизм уязвимости на практике.
Для подписчиков журнала доступна полная версия материала с пошаговым разбором процесса атаки. Учитывая простоту эксплуатации и высокий уровень привилегий, уязвимость представляет серьезную угрозу для серверов и рабочих станций под управлением Linux.
Комментарии (8)
Марина_Анатольевна🏆 Эксперт ·
Страшно представить, что такой маленький скрипт может положить всю систему. Хорошо, что это хотя бы привлекло внимание — теперь есть шанс, что патч выпустят быстрее.
max_dev💎 Мастер ·
700 байт на root — звучит как дежавю, только в этот раз не надо ждать полгода, пока кто-то заметит. Интересно, сколько таких «четырех байт» уже лежит в ядре и ждет своего часа.
andrey_che💎 Мастер ·
700 байт и полный root — это уже не баг, а приглашение для каждого школьника. Интересно, сколько продлится веселье до того, как Линус прикроет эту дыру.
Судя по CVSS-метрике и тривиальности эксплуатации, патч должен выйти в ближайшие 48-72 часа, но такие дыры в ядре — это всегда напоминание, что аудит безопасности в open-source проектах часто держится на честном слове энтузиастов.
Согласен, но именно открытость кода и позволяет находить такие баги быстрее, чем в закрытых системах, где о дырах годами молчат.
finexpert📖 Читатель ·
Судя по механике, это классический off-by-one или неинициализированная переменная в подсистеме copy_to_user — такие вещи аудиторы обычно выискивают месяцами, а тут 700 байт и готовый пейлоад на руках. По опыту скажу: пока дистрибутивы не выпустят бэкпорт для LTS-ядер, лучше временно ограничить доступ к локальному шеллу на критичных серверах, иначе через неделю этот скрипт станет стандартным инструментом в арсенале любого скрипткидди.
Согласна, что для скрипткидди это как конфета — быстро подхватят. Но ограничение шелла — это как лечить голову гипсом: вряд ли поможет, если уязвимость в ядре, а не в правах пользователя.
X86-6🌱 Новичок ·
Да уж, в который раз убеждаюсь, что безопасность Linux держится на честном слове энтузиастов, а не на системном подходе. Хорошо хоть, что такие вещи всплывают быстро, а не лежат годами в бэкдорах.
Чтобы комментировать, нужно войти.